隨著企業(yè)信息化程度的不斷加深,ERP系統(tǒng)已從輔助工具轉(zhuǎn)變?yōu)橹纹髽I(yè)核心運營的神經(jīng)中樞,承載著海量的關(guān)鍵業(yè)務(wù)與敏感數(shù)據(jù)。因此,圍繞ERP系統(tǒng)的信息安全,特別是網(wǎng)絡(luò)與信息安全軟件的開發(fā)與部署,已成為企業(yè)數(shù)字化生存與發(fā)展的戰(zhàn)略基石。它不僅關(guān)乎技術(shù)防護,更涉及業(yè)務(wù)流程、管理體系乃至企業(yè)文化的深度融合。
一、 ERP系統(tǒng)面臨的信息安全挑戰(zhàn)
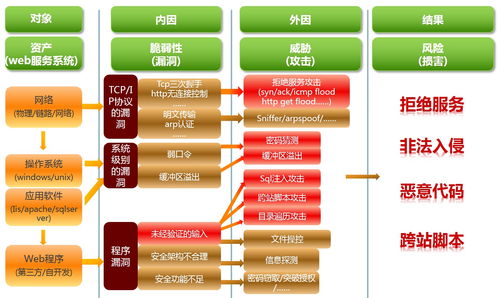
ERP系統(tǒng)通常集成財務(wù)、供應(yīng)鏈、人力資源、生產(chǎn)制造等核心模塊,其信息安全風險具有復(fù)合性與高危害性。主要挑戰(zhàn)包括:
- 數(shù)據(jù)集中化風險:核心業(yè)務(wù)數(shù)據(jù)高度集中,使其成為外部攻擊(如勒索軟件、數(shù)據(jù)竊取)和內(nèi)部威脅(如權(quán)限濫用、數(shù)據(jù)泄露)的焦點目標。
- 系統(tǒng)復(fù)雜性風險:模塊眾多、接口復(fù)雜、與內(nèi)外系統(tǒng)廣泛集成,導(dǎo)致攻擊面擴大,漏洞管理難度劇增。
- 業(yè)務(wù)連續(xù)性風險:系統(tǒng)中斷或數(shù)據(jù)篡改將直接導(dǎo)致運營停滯、財務(wù)損失與聲譽損害。
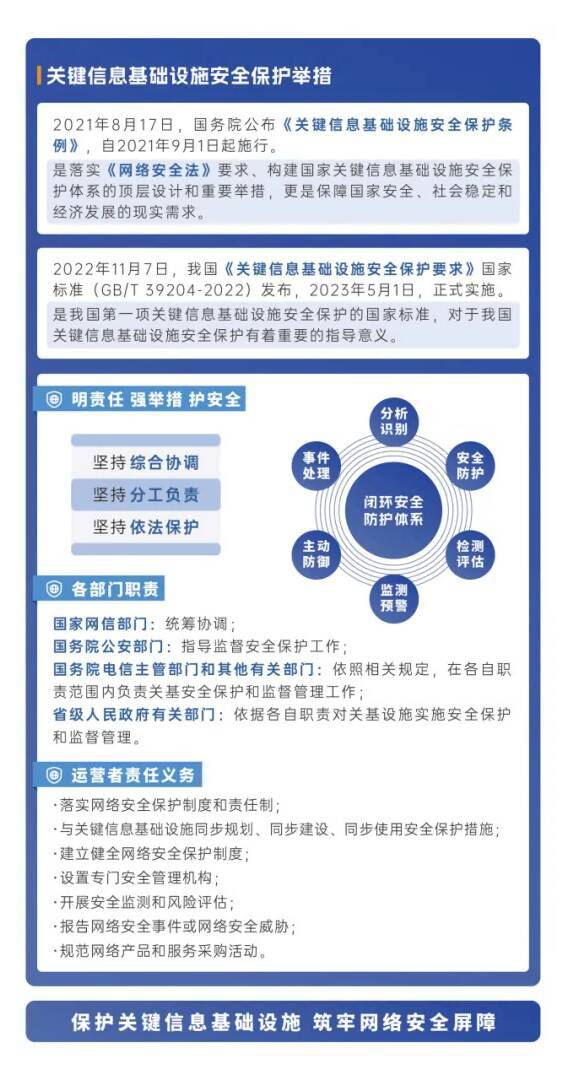
- 合規(guī)性壓力:需滿足《網(wǎng)絡(luò)安全法》、數(shù)據(jù)安全法、GDPR及各行業(yè)特定法規(guī)(如金融、醫(yī)療)的嚴格要求。
二、 網(wǎng)絡(luò)與信息安全軟件開發(fā)的戰(zhàn)略定位
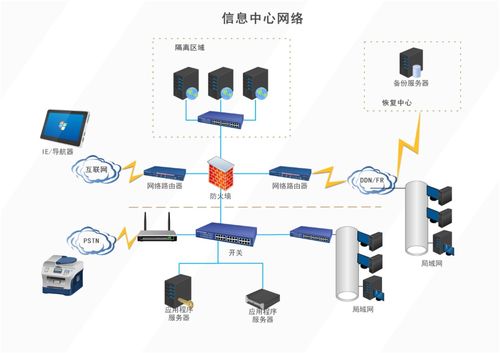
針對ERP環(huán)境的專用安全軟件開發(fā),需超越傳統(tǒng)的邊界防護思維,構(gòu)建以“身份”為核心、以“數(shù)據(jù)”為焦點、覆蓋“云-網(wǎng)-端”的動態(tài)縱深防御體系。其核心目標包括:
- 保障核心資產(chǎn):確保ERP系統(tǒng)中的結(jié)構(gòu)化與非結(jié)構(gòu)化數(shù)據(jù)在存儲、傳輸、處理全生命周期的機密性、完整性與可用性。
- 強化身份與訪問控制:實現(xiàn)基于角色、上下文和最小權(quán)限原則的精細化訪問管理,并對特權(quán)賬戶進行嚴格管控與審計。
- 實現(xiàn)深度可見與智能響應(yīng):通過安全軟件對ERP系統(tǒng)的所有訪問與操作行為進行持續(xù)監(jiān)測、分析與異常告警,并能夠自動化或半自動化地響應(yīng)威脅。
- 確保合規(guī)審計:自動生成符合內(nèi)外部審計要求的日志報告,證明安全控制措施的有效性。
三、 關(guān)鍵開發(fā)領(lǐng)域與實踐路徑
在軟件開發(fā)層面,需聚焦以下幾個關(guān)鍵領(lǐng)域:
- 身份安全與零信任架構(gòu)集成:開發(fā)或集成統(tǒng)一身份管理、多因素認證、單點登錄解決方案。安全軟件需能動態(tài)評估每次訪問請求的風險,根據(jù)設(shè)備狀態(tài)、用戶行為、地理位置等因素實施自適應(yīng)訪問控制,將“從不信任,始終驗證”原則融入ERP訪問流程。
- 數(shù)據(jù)安全與防泄漏:開發(fā)嵌入式數(shù)據(jù)安全模塊,提供字段級、列級的數(shù)據(jù)加密、脫敏、水印技術(shù)。對ERP中的敏感數(shù)據(jù)流動(如導(dǎo)出、打印、外發(fā))進行實時監(jiān)控與策略阻斷,防止內(nèi)部數(shù)據(jù)泄露。
- 應(yīng)用安全與API防護:在ERP定制開發(fā)與集成過程中,融入安全開發(fā)生命周期管理。開發(fā)專用的API安全網(wǎng)關(guān),對ERP系統(tǒng)暴露的API接口進行認證、授權(quán)、流量控制與惡意調(diào)用檢測,防范注入攻擊、越權(quán)訪問等OWASP Top 10風險。
- 用戶與實體行為分析:利用機器學(xué)習(xí)算法,開發(fā)UEBA模塊,為ERP環(huán)境建立用戶與實體(如服務(wù)器、賬戶)的行為基線。實時分析操作日志、數(shù)據(jù)庫訪問記錄等,智能識別偏離基線的異常行為(如非工作時間登錄、大批量數(shù)據(jù)下載、權(quán)限異常提升),實現(xiàn)威脅的早期發(fā)現(xiàn)。
- 安全配置與漏洞管理:開發(fā)自動化工具,持續(xù)評估ERP系統(tǒng)及其依賴組件(數(shù)據(jù)庫、中間件)的安全配置狀態(tài),掃描已知漏洞,并提供修復(fù)優(yōu)先級建議與合規(guī)性檢查報告。
四、 實施要點與未來展望
成功部署ERP信息安全軟件并非單純的技術(shù)采購,而是一個系統(tǒng)化工程:
- 高層支持與跨部門協(xié)同:需要管理層推動,確保業(yè)務(wù)、IT、安全團隊目標一致,共同定義安全需求與接受度。
- 與ERP生命周期融合:安全應(yīng)作為需求分析、系統(tǒng)設(shè)計、開發(fā)測試、上線運維各階段的內(nèi)在組成部分,而非事后補救。
- 持續(xù)運營與人員培訓(xùn):建立專門的安全運營中心對ERP安全事件進行監(jiān)控與響應(yīng),并定期對ERP用戶與管理員進行安全意識與技能培訓(xùn)。
隨著ERP上云、微服務(wù)化、智能化的發(fā)展,其信息安全軟件開發(fā)將更加強調(diào)云原生安全、DevSecOps集成、人工智能驅(qū)動的威脅預(yù)測與自動化響應(yīng)。企業(yè)必須將ERP信息安全視為動態(tài)演進的核心競爭力,通過持續(xù)創(chuàng)新的安全軟件開發(fā)與實踐,構(gòu)建韌性,方能在數(shù)字時代行穩(wěn)致遠。